
Thời gian gần đây, nhiều người dùng phản ánh nhận được tin nhắn mạo danh WhatsApp với nội dung cảnh báo tài khoản liên quan đến hành vi gian lận hoặc spam, kèm yêu cầu thực hiện thao tác để gỡ bỏ hạn chế.
Tuy nhiên, chỉ cần kiểm tra kỹ, người dùng có thể nhận ra nhiều dấu hiệu bất thường. Chẳng hạn, tin nhắn được gửi từ số điện thoại có đầu số +51, mã quốc gia của Peru. Đây là dấu hiệu cần lưu ý, nhất là khi nội dung tự nhận là cảnh báo bảo mật quan trọng từ một nền tảng quốc tế.
Đáng chú ý, thay vì gửi trực tiếp một đường link như nhiều thủ đoạn lừa đảo trước đây, đối tượng sử dụng một nút bấm với nội dung “Gỡ bỏ hạn chế”. Thực chất, nút này vẫn chứa đường dẫn và có thể đưa người dùng tới các trang web giả mạo để tiếp tục khai thác thông tin.
Sau khi nhấn vào nút, có thể xảy ra hai trường hợp. Một số thiết bị sẽ hiển thị cảnh báo về trang web không an toàn. Khi đó, người dùng không nên tiếp tục truy cập. Với trường hợp khác, trình duyệt có thể chuyển đến các tên miền có hình thức gần giống tên miền chính thức nhưng chứa thêm ký tự hoặc cách viết bất thường.
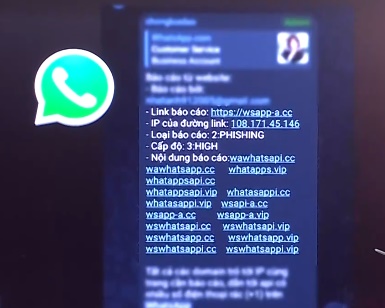
Trình duyệt có thể chuyển đến các tên miền có hình thức gần giống tên miền chính thức nhưng chứa thêm ký tự hoặc cách viết bất thường.
Ông Vũ Ngọc Sơn, Hiệp hội An ninh mạng quốc gia, cho biết việc biến đường link thành nút bấm khiến tin nhắn lừa đảo trông giống một thao tác thông thường, qua đó làm giảm cảnh giác của người dùng.
Theo ông Ngô Minh Hiếu, Giám đốc Dự án Chống Lừa Đảo, sau khi truy cập các trang web giả mạo, người dùng có thể được yêu cầu thực hiện một số bước với lý do khôi phục tài khoản hoặc xử lý vấn đề bảo mật. Mục tiêu của đối tượng là thu thập thông tin đăng nhập, mật khẩu, mã OTP và các dữ liệu cá nhân, từ đó chiếm quyền kiểm soát tài khoản.
Kiểm tra dấu hiệu khả nghi
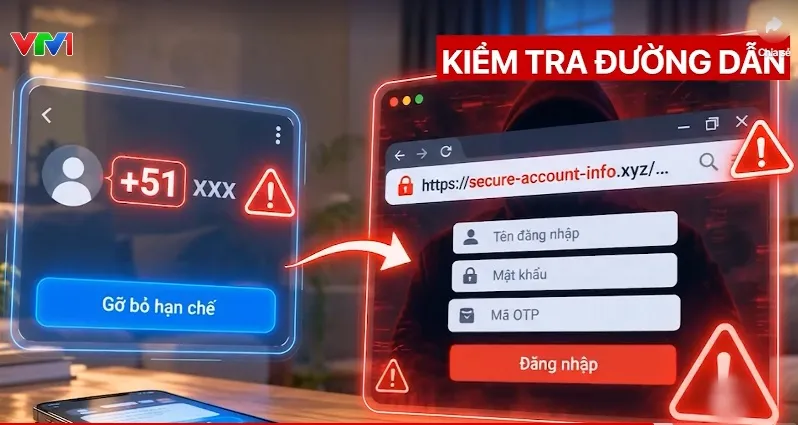
Khi nhận được cảnh báo bảo mật, không nên vội làm theo hướng dẫn mà cần kiểm tra nguồn gửi và đường dẫn.
Các trang web giả mạo hiện nay có thể được thiết kế rất giống giao diện của những nền tảng quen thuộc, khiến người dùng khó nhận biết bằng mắt thường. Vì vậy, khi nhận được cảnh báo bảo mật, không nên vội làm theo hướng dẫn mà cần kiểm tra nguồn gửi và đường dẫn.
Kiểm tra người gửi: Cảnh giác với số điện thoại lạ, đặc biệt là các đầu số quốc tế bất thường.
Kiểm tra đường dẫn: Nút bấm vẫn có thể chứa liên kết giả mạo. Cần chú ý tên miền, ký tự bất thường hoặc cách viết gần giống tên miền chính thức.
Bảo vệ thông tin: Không cung cấp mật khẩu, mã OTP hoặc dữ liệu cá nhân trên các trang web không xác định rõ nguồn gốc.
Một thông báo có thể được thiết kế rất giống thông báo chính thức, nhưng phía sau vẫn có thể là một cái bẫy. Việc dừng lại để kiểm tra trước khi nhấp vào liên kết có thể giúp người dùng tránh mất thông tin cá nhân và quyền kiểm soát tài khoản.

Bình luận (0)