
Nhiều chuỗi siêu thị tại châu Âu bị tin tặc tấn công
Một chiếc tủ lạnh có gì đáng để tin tặc tấn công? Ấy vậy mà hàng loạt siêu thị lớn ở châu Âu lại trở thành mục tiêu. Không đòi tiền chuộc. Không dữ liệu nào bị đánh cắp. Chỉ thấy thực phẩm hỏng và những khoản thiệt hại. Vậy mục đích thực sự phía sau những cuộc tấn công mạng này là gì?
Đúng là rất khó hiểu, nhưng có một điều rõ ràng - tin tặc không cần đánh cắp bất cứ thứ gì vẫn có thể khiến doanh nghiệp thiệt hại nặng nề. Và đáng sợ hơn, chúng có thể gây ra những tổn thất ấy từ cách xa hàng nghìn cây số, chỉ bằng việc can thiệp vào hệ thống điều khiển. Những gì đang xảy ra tại các siêu thị châu Âu cho thấy mức độ nguy hiểm của kiểu tấn công này. Các chuỗi siêu thị tại ít nhất 12 quốc gia xác nhận nhiệt độ trong hệ thống tủ lạnh và tủ đông tại nhiều cửa hàng bất ngờ tăng vọt trong đêm, lên đến 50 độ C.
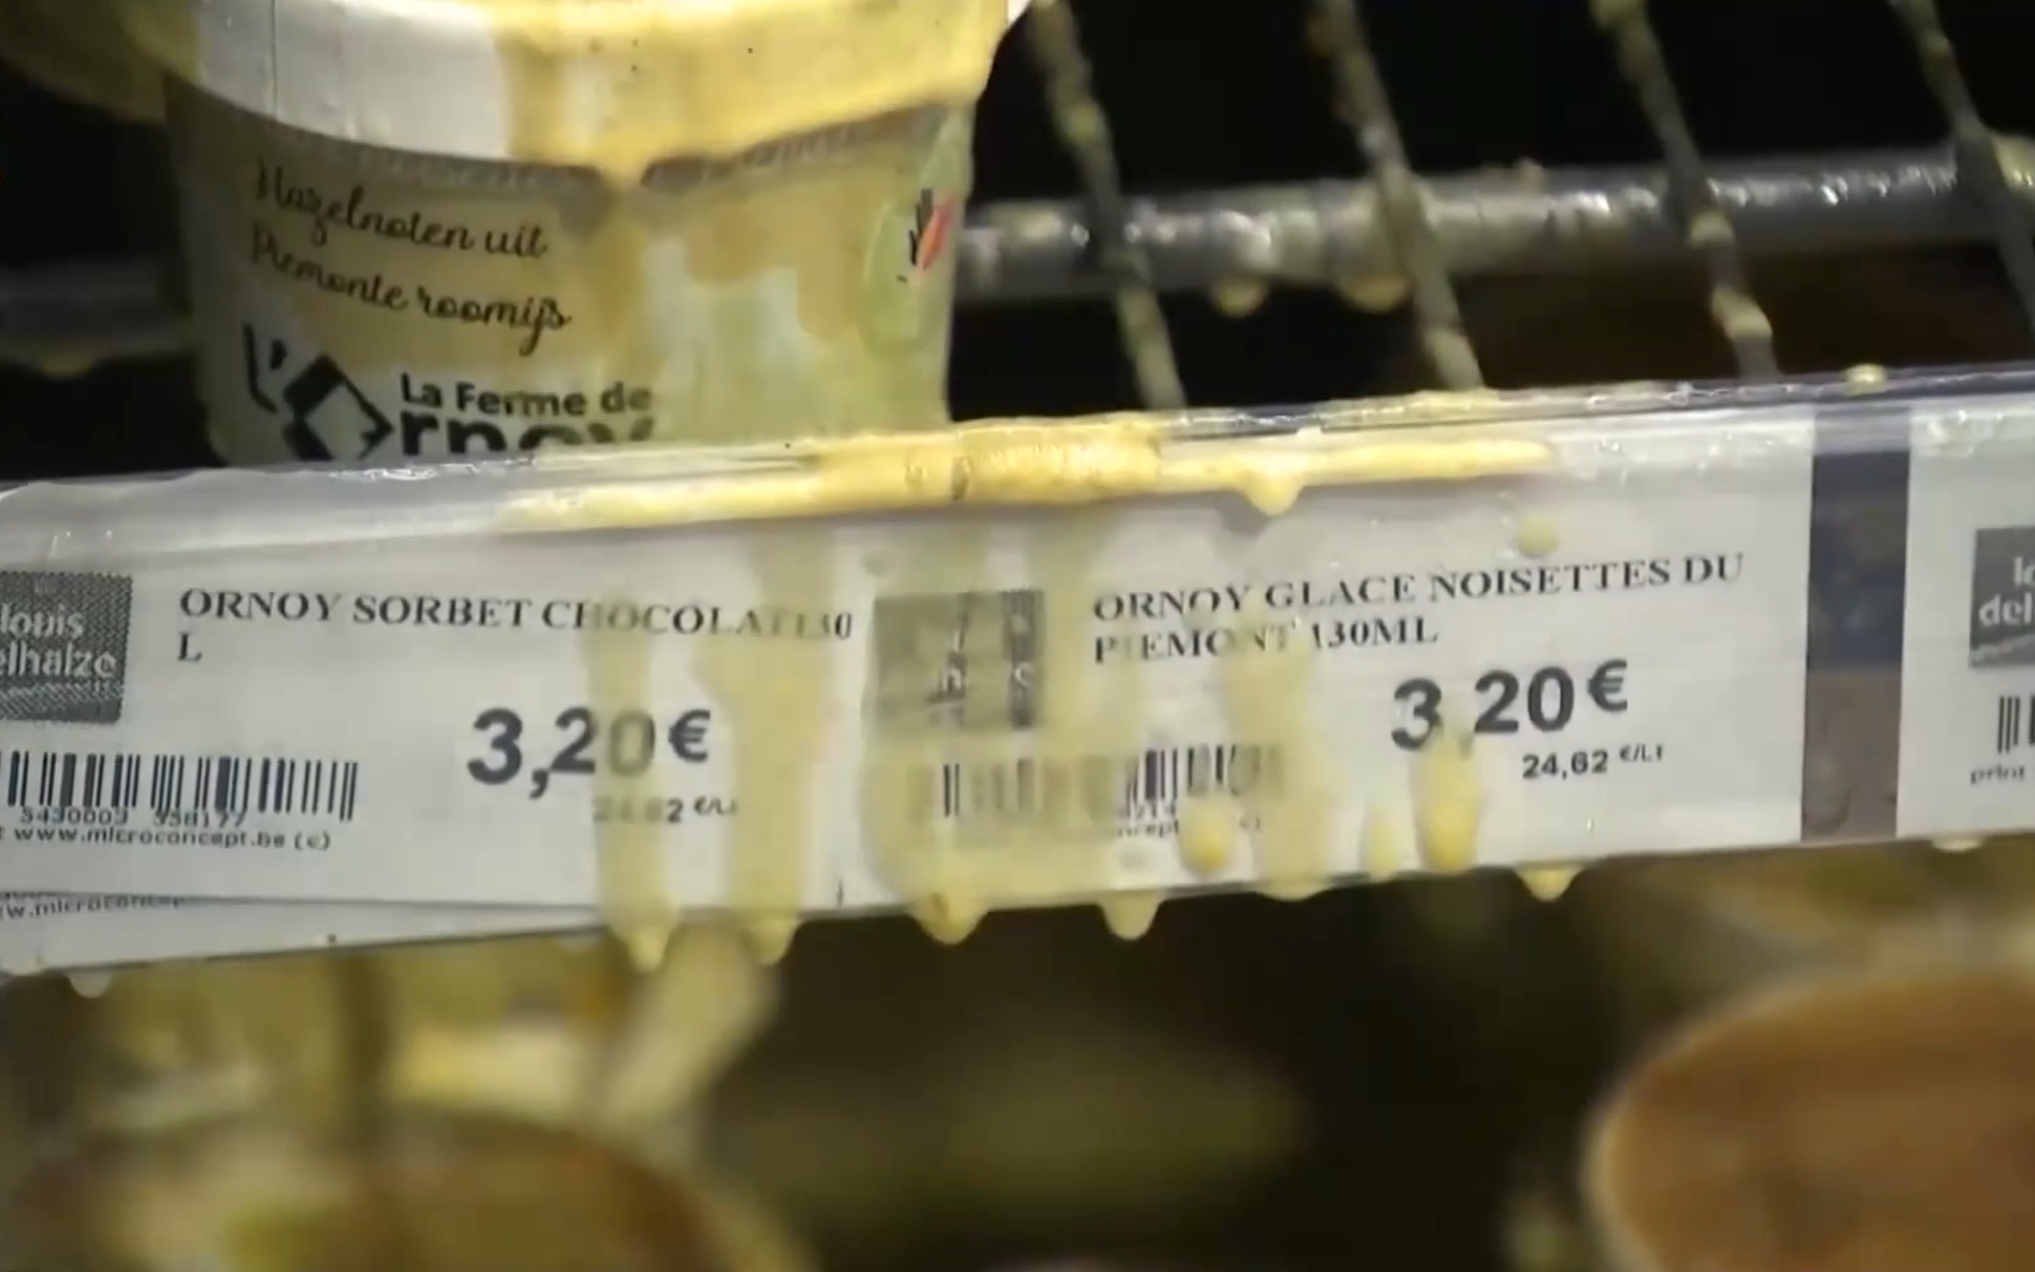
Cụ thể, các nhà bán lẻ ở Bỉ, Estonia, Ireland, Phần Lan, Luxembourg, Hà Lan, Italy, Bồ Đào Nha, Thụy Điển, Đức, Romania, Anh đồng loạt ghi nhận sự cố với hệ thống trữ đông và làm lạnh trong các siêu thị.
Vụ việc đánh dấu lần thứ hai trong vòng 1 tháng, châu Âu trúng đòn tấn công mạng nhằm vào hệ thống siêu thị.
Tháng trước, Pháp đã tổn thất hàng chục triệu euro khi tin tặc chiếm quyền kiểm soát các thiết bị làm lạnh tại khoảng 700 siêu thị, điều chỉnh nhiệt độ tăng 50 - 60 độ C.
Tấn công mạng siêu thị châu Âu: Rủi ro từ kết nối
Chỉ một lỗ hổng trong hệ thống điều khiển từ xa cũng có thể khiến thực phẩm hư hỏng, hàng hóa thiệt hại và hoạt động thiết yếu bị gián đoạn.
Tủ lạnh tại siêu thị tưởng chừng chỉ là thiết bị bảo quản thực phẩm, nhưng thực tế lại có thể trở thành mắt xích dễ bị tổn thương trong hệ thống công nghệ của doanh nghiệp. Khi những thiết bị này được kết nối Internet để điều khiển từ xa, một lỗ hổng bảo mật nhỏ cũng có thể dẫn đến thiệt hại hàng hóa trị giá hàng triệu USD.
Khác với tủ lạnh gia đình, hệ thống làm lạnh tại các siêu thị thường gồm hàng chục, thậm chí hàng trăm tủ đông và tủ mát hoạt động đồng thời. Để tiết kiệm nhân lực và thuận tiện quản lý, các thiết bị này thường được kết nối với một bộ điều khiển trung tâm, cho phép nhân viên theo dõi và điều chỉnh nhiệt độ từ xa.
Đây chính là lý do hệ thống làm lạnh trở thành một mục tiêu đáng chú ý đối với tin tặc. Thay vì phải xâm nhập từng chiếc tủ lạnh, kẻ tấn công chỉ cần chiếm quyền kiểm soát bộ điều khiển trung tâm là có thể tác động đến hoạt động của cả hệ thống.
Anh Laurens Singier - Chuyên gia về tin tặc, Đại học Khoa học Ứng dụng Howest, Bỉ cho biết: "Với một trang web được lưu trữ trên bộ điều khiển logic lập trình, một thiết bị về cơ bản có nhiệm vụ điều khiển các hệ thống làm lạnh. Chẳng hạn, một cửa hàng có thể có khoảng 100 tủ đông. Chúng ta không muốn phải điều khiển từng chiếc riêng lẻ, nên sẽ sử dụng một máy tính trung tâm để bảo đảm hệ thống sưởi và làm lạnh hoạt động đúng thời điểm. Máy tính này cần được điều khiển thông qua một giao diện web. Lỗ hổng lớn nhất là đưa giao diện đó ra Internet công cộng, cho phép bất kỳ ai cũng có thể truy cập. Sai lầm thứ hai là vẫn sử dụng thông tin đăng nhập mặc định".
Điều đáng lo ngại là nhiều hệ thống điều khiển công nghiệp tại các siêu thị được lắp đặt từ nhiều năm trước, vốn không được thiết kế để kết nối trực tiếp với Internet. Khi doanh nghiệp bổ sung tính năng giám sát từ xa, các thiết bị cũ có thể vẫn sử dụng phần mềm lỗi thời, mật khẩu mặc định hoặc những cơ chế bảo vệ không còn phù hợp.
Trong khi đó, một bộ điều khiển có giá chỉ vài nghìn USD có thể quản lý hệ thống làm lạnh chứa lượng hàng hóa trị giá hàng chục nghìn, thậm chí hàng triệu USD. Nếu tin tặc thay đổi nhiệt độ hoặc chuyển thiết bị sang chế độ xả đá, thực phẩm có thể hư hỏng trước khi nhân viên phát hiện sự cố.
Ông Paulo Cardoso Do Amaral - Chuyên gia an ninh mạng cho hay: "Vụ việc gần đây khiến gần 2 nghìn siêu thị ở Pháp bị ảnh hưởng. Đây là một tổn thất rất lớn. Không chỉ vì doanh nghiệp phải bổ sung lại lượng thực phẩm đã mất, mà còn vì hình ảnh thương hiệu và những chi phí phát sinh khác mà thông thường chúng ta ít chú ý tới, nhưng cũng rất quan trọng. Đây cũng là lời cảnh tỉnh rằng những lĩnh vực khác có mức độ bảo vệ thấp hơn cũng có thể trở thành mục tiêu tấn công".
Từ một hệ thống vốn chỉ phục vụ việc bảo quản thực phẩm, kết nối Internet đã mở rộng khả năng quản lý nhưng cũng tạo thêm nguy cơ bị xâm nhập. Điều này đặt ra yêu cầu cấp thiết đối với các nhà bán lẻ: Phải bảo vệ cả những thiết bị vận hành tưởng như ít liên quan đến an ninh mạng.
Tấn công mạng nhằm vào ngân hàng máu
Không dừng lại, tấn công mạng cũng đã nhắm vào các kho lạnh lưu trữ nguồn máu hiến tặng tại Pháp. Cơ quan cung ứng máu quốc gia Pháp (EFS) xác nhận các kho lạnh, nơi lưu trữ các mẫu máu cũng như các túi huyết tương dùng cho việc truyền máu và sản xuất thuốc, đã bị thay đổi lại nhiệt độ lên tới 110 độ C thay vì mức -30 độ C tiêu chuẩn.
Rất may hệ thống cảnh báo đã kịp phát hiện bất thường. Nhân viên chuyển hoặc bảo vệ sản phẩm máu. Không có máu dự trữ bị hỏng và hoạt động phân phối không gián đoạn.
Bảo hiểm và giải pháp tạm thời
Câu hỏi đặt ra lúc này là những thiệt hại về hàng hoá trong thế giới thực từ tấn công mạng có được bảo hiểm không? Câu trả lời là có thể, nhưng không đương nhiên. Thậm chí, doanh nghiệp đã mua cả bảo hiểm tài sản và bảo hiểm an ninh mạng vẫn có nguy cơ không được bồi thường.
Vấn đề nằm ở cách các hợp đồng xác định rủi ro. Bảo hiểm tài sản thường bảo vệ hàng hóa trước những rủi ro như cháy nổ hoặc hư hỏng thiết bị. Tuy nhiên, một số hợp đồng loại trừ tổn thất bắt nguồn từ tấn công mạng.
Còn Bảo hiểm an ninh mạng thường chi trả chi phí ứng phó sự cố, khôi phục dữ liệu và một số thiệt hại do gián đoạn kinh doanh. Nhưng nhiều hợp đồng lại loại trừ tổn thất vật chất, chẳng hạn thực phẩm bị hư hỏng. Kết quả là xuất hiện một khoảng trống bảo hiểm ở đây.
Trong lúc chờ đợi tìm ra kẻ phá hoại hoặc 1 giải pháp tổng thể ở cấp độ liên minh, các siêu thị đang triển khai biện pháp gì để không lặp lại tình huống tương tự?
Một số siêu thị tại Thụy Điển đã phải ngắt kết nối Internet của hệ thống làm lạnh để ngăn tin tặc tiếp tục truy cập từ xa
Trước mắt, một số siêu thị tại Thụy Điển đã phải ngắt kết nối Internet của hệ thống làm lạnh để ngăn tin tặc tiếp tục truy cập từ xa. Các doanh nghiệp cũng đang cập nhật phần mềm, thay thế thiết bị cũ và tăng cường cảnh báo nhiệt độ.
Một nghịch lý đó là kết nối Internet để vận hành hiệu quả hơn. Nhưng giờ đây, muốn bảo vệ hàng hóa, họ lại phải tạm thời ngắt kết nối.
Thách thức bảo mật khi công nghệ tiến xa
Những sự cố vừa rồi cho thấy, khi công nghệ ngày càng kết nối sâu vào đời sống, chỉ một lỗ hổng bảo mật cũng có thể kéo theo những hệ lụy khó lường. Đặc biệt, các tác nhân AI giờ đây có thể tự thực hiện nhiệm vụ thay con người.
Điều này cũng mở ra những nguy cơ an ninh mạng mới, với mức độ khó lường hơn. Chủ tịch Google DeepMind, ông Demis Hassabis, cảnh báo những sự cố hiện nay có thể mới chỉ là khởi đầu.
"Trong năm qua, chúng ta đã bước vào kỷ nguyên tác nhân AI, khi các hệ thống tác nhân tự chủ thực sự có thể thực hiện công việc thay cho chúng ta. Tuy nhiên, điều này cũng làm gia tăng những rủi ro liên quan đến những gì các hệ thống ấy có thể làm. Tôi cho rằng những vụ việc này mới chỉ là những lời cảnh báo đầu tiên. Các hệ thống hiện chưa quá mạnh, nên những sự cố chưa quá nghiêm trọng. Nhưng trong thời gian tới, các sự cố có thể trở nên nghiêm trọng hơn nếu ngành công nghệ, từng công ty và các chính phủ không nỗ lực nhiều hơn để bảo đảm an ninh cho những hệ thống này", ông Demis Hassabis - Đồng sáng lập kiêm Chủ tịch Google DeepMind đánh giá.
Một cuộc tấn công mạng giờ đây có thể khiến thực phẩm không đến được bàn ăn, thuốc men không được bảo quản an toàn, hay một nhà máy phải ngừng hoạt động.
An ninh mạng vì thế không còn là chuyện riêng của những chiếc máy tính. Nó đã trở thành vấn đề của an ninh lương thực, của sản xuất kinh doanh và cuộc sống hàng ngày.
Công nghệ càng kết nối, càng cần bảo đảm rằng những hoạt động thiết yếu của chúng ta không bị gián đoạn chỉ vì một lỗ hổng bảo mật.

Bình luận (0)