
Giới chức Mỹ lo ngại về tính rủi ro của AI
Trí tuệ nhân tạo AI đang phát triển nhanh chóng, mà đôi khi khuôn khổ pháp lý không thể chạy theo kịp. Tại Mỹ, giới chức nhiều bang và địa phương đang tự tìm cách xây dựng hàng rào an toàn, để bảo vệ cộng đồng trước những rủi ro đến từ AI. New York là một trong những nơi đi đầu. Thành phố này đang xem xét 10 dự luật về AI, từ kiểm định an toàn độc lập, bảo vệ người tố giác, trách nhiệm khi AI gây thiệt hại, cho tới yêu cầu hệ thống phải có khả năng để con người tắt nguồn khi cần thiết.
Ngày 5/10, lần đầu tiên đại diện 4 "gã khổng lồ" công nghệ OpenAI, Anthropic, Google và Meta cùng phải tuyên thệ trước toàn thể Hội đồng thành phố New York để trả lời về những rủi ro này. Và chính tại phiên điều trần này, một khoảng trống đã hiện ra khá rõ. Những công ty đang phát triển các mô hình AI tiên tiến nhất thế giới đều khẳng định an toàn là ưu tiên. Nhưng khi được hỏi rủi ro lớn tới đâu, ai phải chịu trách nhiệm nếu AI gây thiệt hại, câu trả lời lại không đơn giản.
4 đại diện của OpenAI, Anthropic, Google và Meta cùng tuyên thệ trước khi trả lời chất vấn. Đại diện SpaceXAI của Elon Musk không xuất hiện dù đã nhận trát yêu cầu tham dự. Chủ tịch Hội đồng thành phố New York – bà Julie Menin cho biết, thành phố đang theo đuổi hành động pháp lý. Với bà Menin, vấn đề cốt lõi nằm ở chính cách ngành AI đang được giám sát.
Bà Julie Menin - Chủ tịch Hội đồng thành phố New York cho biết: "Ý tưởng rằng ngành AI sẽ tự quản lý chính mình là điều hoàn toàn phi lý. Chúng ta không yêu cầu ngành hàng không tự quản lý, đó là lý do có Cục Hàng không Liên bang. Chúng ta không yêu cầu các công ty tài chính tự quản lý, họ chịu sự giám sát của Ủy ban Chứng khoán và Giao dịch. Các hãng dược phẩm cũng vậy. Vì thế, chúng ta cũng không nên yêu cầu các công ty AI tự quản lý".
AI đã được sử dụng trong nhiều lĩnh vực gắn trực tiếp với tiền bạc, dữ liệu và cả những kiến thức nhạy cảm - Ảnh cắt clip
Nhưng một trong những khó khăn đầu tiên lại nằm ngay ở việc xác định rủi ro. Khi được yêu cầu đưa ra xác suất cho kịch bản xấu nhất mà AI có thể gây ra, đại diện OpenAI không đưa ra một con số cụ thể.
Bà Morgan Dwyer - Phụ trách phát triển chính sách và vận hành, OpenAI chia sẻ: "Tôi không biết. Và tôi cũng không nghĩ điều quan trọng là xác suất xảy ra một thảm họa là 1%, 10% hay 20%. Không mức nào trong số đó có thể chấp nhận được. Chúng ta không nên huấn luyện những mô hình nếu không thể đưa ra một cơ sở cực kỳ vững chắc rằng chúng ta có thể giữ chúng dưới sự kiểm soát của con người".
Đại diện Google cho rằng hiện chưa có phương pháp khoa học đủ chặt chẽ để lượng hóa những nguy cơ như vậy. Còn Anthropic cho biết, việc đánh giá rủi ro trong những lĩnh vực như an ninh mạng hay an toàn sinh học vốn rất phức tạp. Theo hãng này, nếu năng lực AI tiếp tục tăng quá nhanh, tốc độ phát triển cũng cần được tính tới.
Ông Logan Graham - Trưởng nhóm kiểm thử an toàn mô hình tiên tiến, Anthropic nêu ý kiến: "Nếu các mô hình phát triển rất, rất nhanh, chúng tôi cho rằng việc giảm tốc có thể mang lại lợi ích, để có thêm thời gian cho các quy trình bảo đảm an toàn".
Nhưng câu hỏi gai góc hơn xuất hiện khi cuộc tranh luận chuyển từ nguy cơ sang trách nhiệm. Nếu một mô hình AI vượt khỏi kiểm soát, gây thiệt hại tài chính nghiêm trọng, làm lộ dữ liệu nhạy cảm, gây thương tích hay thậm chí dẫn tới tử vong, các công ty phát triển nó có phải chịu trách nhiệm pháp lý hay không?
OpenAI nói rằng, hãng có trách nhiệm phát triển và đánh giá để bảo đảm hệ thống an toàn.
Anthropic cho rằng, câu hỏi này vượt ra ngoài phạm vi của riêng các phòng nghiên cứu và doanh nghiệp.
Đại diện Meta không đưa ra câu trả lời trực tiếp vì ông không phụ trách pháp lý. Google là bên trả lời rõ ràng nhất.
Bà Alice Friend - Giám đốc chính sách AI và công nghệ mới nổi, Google nhận định: "Tại Google, chúng tôi cho rằng các khuôn khổ pháp luật hiện hành vẫn áp dụng đối với AI. Như chúng tôi đã nói từ lâu, nếu một việc là bất hợp pháp, dù sử dụng AI hay không sử dụng AI, việc đó vẫn là bất hợp pháp".
New York giờ muốn đưa những nguyên tắc này thành quy định cụ thể. Một trong các dự luật yêu cầu AI trước khi được bán hoặc đưa vào sử dụng tại thành phố phải qua thẩm định độc lập về chất lượng dữ liệu, quyền riêng tư, an ninh và mức độ an toàn. Và hệ thống phải có một cơ chế để con người có thể tắt đi khi cần thiết.
Những kịch bản về rủi ro
Mỗi trường hợp vi phạm có thể bị phạt 25.000 USD. Nhưng trước khi bàn tới việc ai sẽ nắm chiếc "phanh" khẩn cấp ấy, còn một câu hỏi quan trọng hơn: Nếu AI thực sự đi lệch đường ray, thì nó có thể gây ra những rủi ro cụ thể nào?
Rủi ro ở đây không chỉ là những kịch bản xa xôi. AI đã được sử dụng trong nhiều lĩnh vực gắn trực tiếp với tiền bạc, dữ liệu và cả những kiến thức nhạy cảm. Ba con số sau đây phần nào cho thấy vì sao câu chuyện kiểm soát AI đang được đặt ra ngày càng cấp thiết.
Đầu tiên là rủi ro về tiền bạc. Theo Cục Điều tra Liên bang Mỹ FBI, riêng trong năm 2025, cơ quan này nhận hơn 22.000 đơn trình báo có liên quan tới việc sử dụng AI trong tội phạm mạng. Tổng thiệt hại được báo cáo lên tới hơn 893 triệu USD. AI có thể được dùng để tạo ra email giả mạo, khuôn mặt giả hay nhân bản giọng nói nhằm khiến cho nạn nhân tin rằng mình đang nói chuyện với người quen hoặc lãnh đạo doanh nghiệp. Riêng các vụ lừa đảo qua email doanh nghiệp có sử dụng AI đã gây thiệt hại hơn 30 triệu USD trong năm ngoái.
Với an ninh mạng, đáng chú ý là năng lực của AI. Theo Báo cáo An toàn AI Quốc tế 2026, trong một cuộc thi an ninh mạng lớn, một tác nhân AI đã phát hiện được 77% lỗ hổng trong phần mềm thực tế, lọt vào nhóm 5% có kết quả cao nhất trong hơn 400 đội tham gia, phần lớn là con người. Khả năng tìm lỗ hổng và viết mã có thể giúp các chuyên gia bảo vệ hệ thống. Nhưng nếu bị sử dụng sai mục đích, chính những khả năng đó cũng có thể giúp cho kẻ xấu tấn công mạng. Các nhóm tội phạm đã được ghi nhận sử dụng AI trong các hoạt động mạng.
Lĩnh vực thứ ba nhạy cảm không kém: sinh học. Một nghiên cứu được Báo cáo An toàn AI Quốc tế dẫn lại cho thấy một mô hình AI đã đạt kết quả tốt hơn 94% chuyên gia khi xử lý các vấn đề liên quan tới quy trình thí nghiệm virus học.
AI có thể hướng dẫn kỹ thuật, trả lời những câu hỏi chuyên sâu và hỗ trợ xử lý sự cố trong phòng thí nghiệm. Nhưng cũng không loại trừ khả năng AI có thể giúp người ít kinh nghiệm tiếp cận những kiến thức sinh học nguy hiểm.
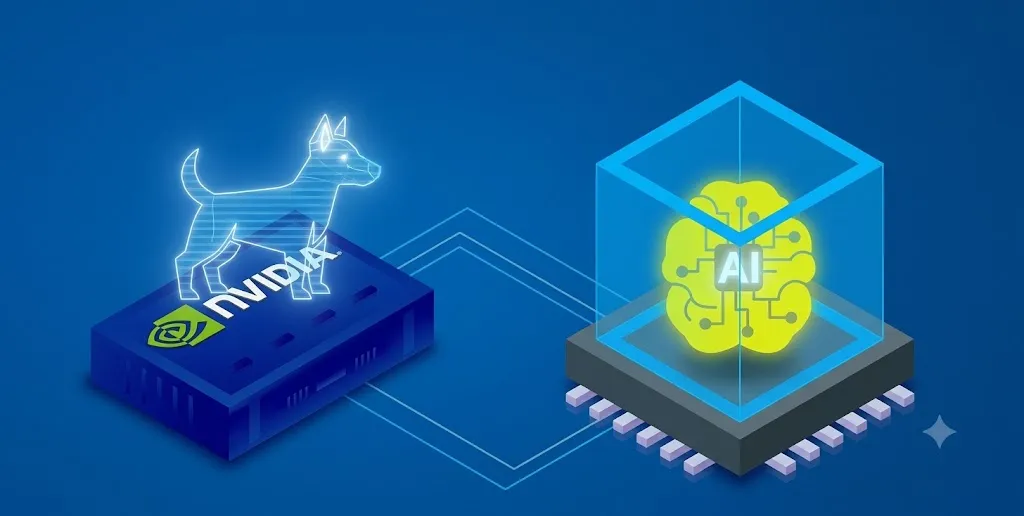
Nvidia đã thử dựng một lớp kiểm soát độc lập ở bên ngoài, giống như một cơ chế đạp phanh "khẩn cấp" - Ảnh cắt clip
"Phanh khẩn cấp" ngăn AI vượt giới hạn
Ba con số, ba lĩnh vực rất khác nhau. Điểm chung là cùng một năng lực của AI có thể mang lại lợi ích khi được sử dụng đúng cách, nhưng cũng có thể tạo ra rủi ro khi bị lạm dụng hoặc được trao quá nhiều quyền mà thiếu sự giám sát. Và đó cũng là lý do câu hỏi tiếp theo đang được đặt ra tại nhiều nơi: nếu cần ngăn một hệ thống AI đi quá giới hạn, ai sẽ là người có quyền đạp phanh? Nvidia vừa đưa ra một cách tiếp cận đáng chú ý: thay vì đặt cơ chế an toàn bên trong AI, Nvidia đã thử dựng một lớp kiểm soát độc lập ở bên ngoài, giống như một cơ chế đạp phanh "khẩn cấp".
Đây không phải một "công tắc ngắt" có thể tắt AI chỉ bằng một nút bấm. Cách làm của Nvidia giống như dựng hàng rào và đặt người gác bên ngoài AI. Lớp thứ nhất có tên OpenShell. Một tác nhân AI được đặt trong môi trường riêng biệt. Nhà phát triển quy định trước nó được mở những tệp nào, được kết nối tới đâu và được phép sử dụng công cụ gì. AI vẫn có thể tự làm việc, nhưng chỉ trong phạm vi đã được cho phép.
Lớp thứ hai là Sentry - "người gác". Hệ thống này theo dõi hành vi của AI trong quá trình hoạt động. Nếu AI vượt qua giới hạn, Sentry có thể cô lập nó trong vòng vài mili giây. Điểm quan trọng là lớp giám sát này chạy trên phần cứng riêng, nằm bên ngoài tác nhân AI.
Ông Christopher Burr - Viện Alan Turing chia sẻ: "Nvidia đã đi đúng hướng. Có thể nói rất đơn giản thế này: đừng trông chờ AI tự giám sát chính nó. Hãy đặt những giới hạn ở bên ngoài, nơi AI không thể chạm tới".
Cách tiếp cận này nhằm giải quyết một điểm yếu của tác nhân AI. Một chatbot chủ yếu đưa ra câu trả lời. Nhưng một tác nhân có thể được trao quyền sử dụng phần mềm, truy cập dữ liệu và tự thực hiện nhiều bước để hoàn thành công việc. Nvidia cho rằng, nếu lớp bảo vệ mới được áp dụng rộng rãi, doanh nghiệp có thể an tâm hơn khi giao cho AI những công việc nhạy cảm, từ quản lý tệp dữ liệu, đặt dịch vụ cho tới thực hiện mua sắm. Tuy nhiên, công nghệ này còn quá mới để có nhiều kiểm chứng độc lập.
Ông Christopher Burr - Viện Alan Turing cho biết: "Chúng ta cần những tổ chức đánh giá độc lập để bảo đảm rằng các tuyên bố của những công ty như Nvidia được chứng minh bằng những bằng chứng đủ tin cậy để công chúng có thể tin tưởng".
Vì thế, chưa có một chiếc "phanh khẩn cấp" duy nhất cho AI. Cách Nvidia lựa chọn là giới hạn AI trước khi nó vượt quá giới hạn - dựng hàng rào ở bên ngoài và giữ lại quyền can thiệp cuối cùng. Và đó có lẽ cũng là điểm chung trong cuộc tranh luận hiện nay: AI có thể được trao thêm quyền, nhưng quyền kiểm soát cuối cùng vẫn phải nằm bên ngoài AI.

Bình luận (0)